Passkey dan FIDO2: Masa Depan Login Tanpa Password
Passkey menggantikan password dengan kriptografi kunci publik yang tahan phishing. Apa itu FIDO2, WebAuthn, dan mengapa aplikasi Anda perlu mendukungnya?
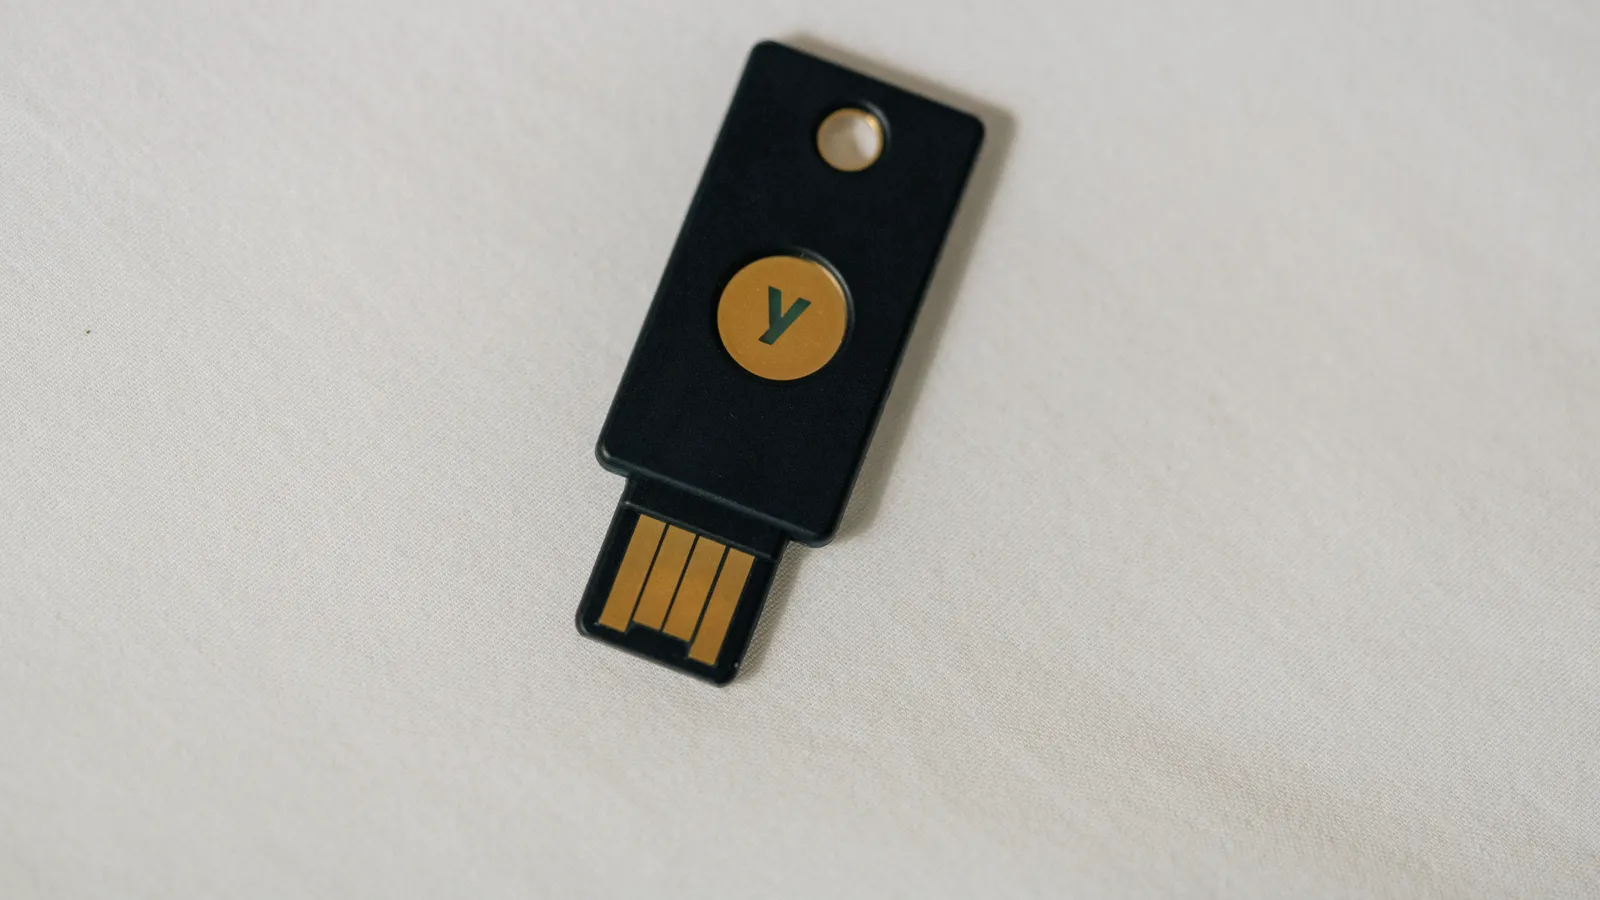
Password adalah titik lemah klasik: mudah ditebak, dipakai ulang di banyak layanan, dan rentan dicuri lewat halaman phishing. Passkey menawarkan cara masuk yang lebih aman sekaligus lebih nyaman.
Bagaimana passkey bekerja
Passkey dibangun di atas standar FIDO2, yang terdiri dari spesifikasi WebAuthn dari W3C dan protokol CTAP dari FIDO Alliance. Saat pengguna mendaftar, perangkatnya membuat sepasang kunci:
- Kunci privat tetap tersimpan di perangkat (atau pengelola passkey) dan tidak pernah dikirim ke server.
- Kunci publik disimpan oleh layanan.
Saat login, server mengirim tantangan yang hanya bisa ditandatangani oleh kunci privat. Pengguna cukup membuka kunci perangkat dengan sidik jari, wajah, atau PIN.
Mengapa tahan phishing
Passkey terikat pada domain layanan (relying party). Halaman palsu dengan domain berbeda tidak dapat meminta tanda tangan untuk domain asli, sehingga serangan phishing yang meniru tampilan login menjadi tidak efektif. Server juga tidak menyimpan rahasia yang bisa dibocorkan — kebocoran basis data hanya membuka kunci publik.
Pertimbangan implementasi
- Sediakan jalur pemulihan akun yang aman bila pengguna kehilangan perangkat.
- Dukung passkey tersinkronisasi (melalui pengelola passkey platform) agar pengguna bisa masuk dari perangkat baru.
- Jalankan berdampingan dengan metode lama di masa transisi, lalu dorong pengguna beralih.
- Gunakan pustaka WebAuthn yang matang alih-alih menulis verifikasi kriptografi sendiri.
Bagi aplikasi layanan publik maupun enterprise, passkey mengurangi beban reset password, menurunkan risiko pengambilalihan akun, dan memberi pengalaman login yang lebih cepat.
Sumber & referensi
Artikel ini merupakan ringkasan dan interpretasi tim Oemah Solution atas sumber-sumber di bawah. Untuk detail dan konteks lengkap, rujuk sumber aslinya.